

行业解决方案
查看所有行业解决方案
IDA 用于解决软件行业的关键问题。
发布时间:2023-04-12 14: 26: 18
Released on:2020-10-22 Last update:2022-05-28
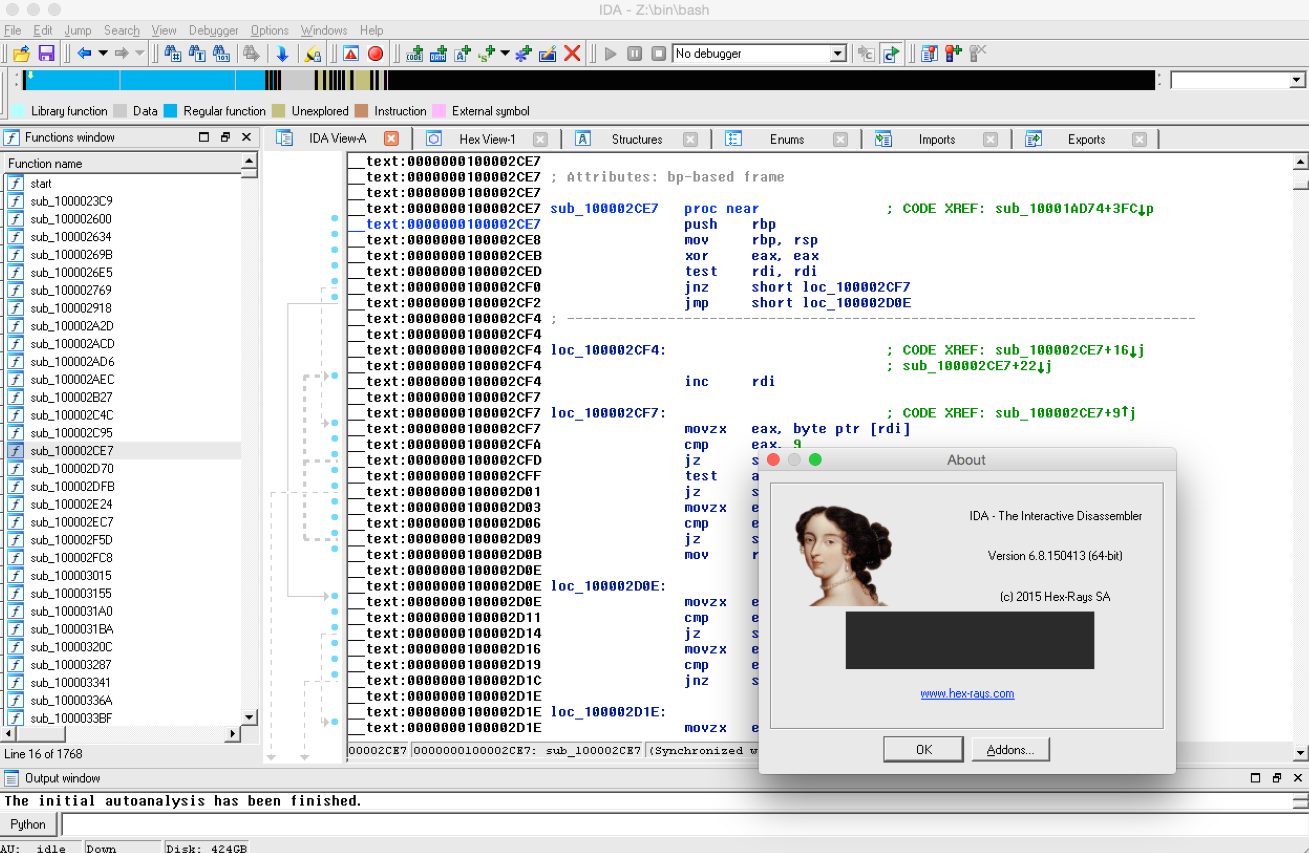
TDInfo Parser for IDA
An IDAPython script which parses Turbo/Borland symbolic debug information(aka TDInfo)and imports it into your IDA database.
Inspired by the pwnable.kr challenge dos4fun.
Written with DOS in mind.
Requirements
IDA 7.0+&Python 2/3 pip install-Ur requirements.txt
Components
_tdinfostructs.py:construct definitions of the different TDInfo structs.
This file is independent of IDA,and may be utilized to import the symbols into other programs which support Python._tdinfoparser.py:An IDAPython script which parses the executable(using said definitions)and imports its symbols into the IDA database.
Usage
Consider applying FLIRT signatures(see below).Press Alt+F7 to load _tdinfoparser.py into IDA.Call TdinfoParser().apply().
Some Turbo Tips
I'm usually not one for documentations going out of scope,but hey,if you're reading this then you're probably already plucking forgotten pieces of information from arcane niches of the Internet;why shouldn't I chip in?
The following pointers may help get you near your goal:
IDA's entry point analysis may fail to recognize that an executable was compiled with a Turbo/Borland compiler.
You can still import IDA's TCC/BCC symbols manually by loading the compiler's signature file(File->Load file->FLIRT signature file...).
TD(Turbo Debugger for DOS)–apart from being a decent debugger–automatically parses TDInfo symbols.
TDump(Turbo Dump)may be used for a more complete parsing of the debug information.
TDInfo Parser插件下载地址:点击下载
翻译:
TDInfo Parser v20220528
发布日期:2020年10月22日,最近更新:2022年5月28日
TDInfo Parser for IDA是一个IDAPython脚本,用于解析Turbo/Borland符号调试信息(也称为TDInfo)并将其导入到IDA数据库中。该脚本受pwnable.kr挑战dos4fun的启发,主要面向DOS系统。
要求
IDA 7.0+和Python 2/3 pip install-Ur requirements.txt
组件
_tdinfostructs.py:定义不同TDInfo结构的构造定义。此文件独立于IDA,可以用于将符号导入其他支持Python的程序。
_tdinfoparser.py:一个IDAPython脚本,使用上述定义解析可执行文件并将其符号导入IDA数据库。
用法
考虑应用FLIRT签名(见下文)。按Alt+F7将_tdinfoparser.py加载到IDA中。调用TdinfoParser().apply()。
一些Turbo提示
我通常不喜欢超出范围的文档,但是嘿,如果您正在阅读这篇文章,那么您可能已经从互联网的神秘角落中挖掘出了被遗忘的信息片段,为什么不让我做出贡献呢?
以下提示可能有助于实现您的目标:
IDA的入口点分析可能无法识别使用Turbo/Borland编译器编译的可执行文件。您仍然可以手动导入IDA的TCC/BCC符号,方法是加载编译器的签名文件(文件->加载文件->FLIRT签名文件...)。
Turbo调试器(TD)-除了是一个不错的调试器外-还自动解析TDInfo符号。
Turbo Dump(TDump)可用于更完整地解析调试信息。
展开阅读全文
︾
 400-8765-888
 kefu@makeding.com
专业销售为您服务
读者也喜欢这些内容:
IDA Mac反编译怎么安装配置 IDA Mac反编译附加进程失败怎么排查
在Mac上用IDA,常见卡点通常不是打开文件,而是两步,一步是反编译能力没有真正装好或授权没识别到,另一步是本地附加进程时被macOS权限机制拦住。Hex-Rays官方安装文档、反编译说明和macOS调试教程其实把这两件事都讲得很清楚,按官方路径走,排障会快很多。...
阅读全文 >
IDA Pro脚本怎么编写?IDA Pro如何自动化反编译任务?
如果你是从事逆向工程或者恶意软件分析的朋友,应该对IDA Pro这款工具不陌生,IDA Pro有强大的脚本功能,通过它你可以自动化很多工作,省时省力。今天,我们就来聊一聊IDA Pro脚本怎么编写?IDA Pro如何自动化反编译任务?让工作效率更高!...
阅读全文 >
逆向工程师和黑客的区别 为什么逆向工程师都在用ida软件
在信息安全和软件开发领域,逆向工程师和黑客是两个备受关注的角色。尽管两者都涉及代码分析和破解,但在职业目标、方法和道德规范上存在显著差异。同时,IDA软件作为逆向工程师的首选工具,其受欢迎的原因也值得探讨。本文将详细分析“逆向工程师和黑客的区别 为什么逆向工程师都在用ida软件”这一主题,并进一步介绍常用的逆向工程软件。...
阅读全文 >
ida pro权威指南是什么?ida pro权威指南好学吗?
在逆向工程和软件分析领域,IDA Pro(Interactive Disassembler Pro)是一款广受欢迎和高度专业的反汇编工具。其复杂的功能和广泛的应用使得许多初学者和专业人士对如何使用IDA Pro充满了兴趣和疑问。为此,《IDA Pro权威指南》成为了学习和掌握这一工具的重要资源。本文将详细探讨《IDA Pro权威指南》是什么、其学习难度如何以及IDA Pro适合哪些人使用。...
阅读全文 >
 汽车安全
 金融保险
 游戏开发
 网络安全与防护
 工业4.0应用升级产业
 渗透测试
 教育
 知识产权
 司法鉴定
